Cibersegurança para hospitais: como proteger dados, dispositivos médicos e a continuidade da operação
Em poucas empresas, uma indisponibilidade de TI pode ser tão crítica quanto em um hospital.
Prontuários eletrônicos, sistemas laboratoriais, prescrições, equipamentos conectados, estações de trabalho, comunicação entre equipes, imagens médicas e sistemas administrativos fazem parte de uma infraestrutura que precisa estar disponível praticamente o tempo todo.
Por isso, cibersegurança em hospitais não é apenas uma questão de proteger arquivos ou evitar vazamento de dados.
Também é uma questão de continuidade operacional.
Um incidente de segurança pode comprometer simultaneamente:
- confidencialidade dos dados;
- disponibilidade dos sistemas;
- integridade das informações;
- funcionamento de dispositivos;
- produtividade das equipes;
- capacidade de atendimento.
Essa combinação faz com que hospitais precisem olhar para segurança de maneira diferente de muitas outras empresas.
O objetivo não é simplesmente impedir que alguém "invada a rede".
É criar uma arquitetura capaz de identificar, limitar, detectar e responder a ameaças sem comprometer a operação assistencial.
Por que hospitais são ambientes particularmente complexos para cibersegurança?
Uma empresa convencional pode possuir notebooks, servidores, smartphones e aplicações corporativas.
Um hospital pode ter tudo isso e muito mais.
Em uma mesma infraestrutura podem coexistir:
- computadores administrativos;
- estações clínicas;
- servidores;
- sistemas de prontuário;
- aplicações laboratoriais;
- equipamentos de imagem;
- dispositivos médicos conectados;
- sensores;
- câmeras;
- impressoras;
- smartphones;
- tablets;
- dispositivos IoT;
- equipamentos de terceiros;
- redes de visitantes.
Além disso, usuários com funções completamente diferentes precisam acessar esses recursos.
Entre eles:
- médicos;
- enfermeiros;
- equipes assistenciais;
- administrativos;
- TI;
- fornecedores;
- prestadores;
- pacientes;
- acompanhantes.
O desafio deixa de ser apenas conectar tudo.
Passa a ser determinar quem pode acessar o quê, em quais condições e por meio de qual dispositivo.
O maior risco não está necessariamente na internet
Quando se fala em ataque cibernético, é comum imaginar alguém tentando invadir o hospital diretamente pela internet.
Esse é apenas um dos possíveis caminhos.
Um incidente pode começar por:
- credencial comprometida;
- phishing;
- notebook infectado;
- acesso remoto inadequado;
- vulnerabilidade não corrigida;
- dispositivo IoT vulnerável;
- configuração incorreta;
- fornecedor comprometido;
- equipamento conectado sem autorização;
- movimentação lateral depois do primeiro acesso.
Por isso, proteger somente o perímetro da rede não é suficiente.
A estratégia precisa considerar identidade, dispositivos, aplicações, rede e comportamento.
Ransomware é especialmente crítico em hospitais
Em praticamente qualquer empresa, ransomware pode provocar enormes prejuízos.
Em um hospital, existe uma preocupação adicional:
o impacto da indisponibilidade pode alcançar diretamente a operação de atendimento.
O Departamento de Saúde e Serviços Humanos dos Estados Unidos mantém orientações específicas para ransomware e incidentes cibernéticos no setor de saúde. O órgão também destaca ameaças como ransomware, malware destrutivo, insiders e erros humanos como riscos para operações hospitalares e para informações eletrônicas de saúde.
Para aprofundamento institucional, vale consultar o Cyber Gateway do HHS para organizações de saúde.
Uma estratégia contra ransomware, portanto, não deveria se resumir a:
"Temos antivírus."
Ela precisa considerar diferentes camadas.
Como uma estratégia contra ransomware pode ser estruturada?
Entre os controles a avaliar estão:
Proteção dos endpoints
Notebooks e estações de trabalho precisam ser monitorados e protegidos.
Tecnologias de EDR — Endpoint Detection and Response podem ajudar a identificar comportamentos suspeitos nos equipamentos.
Controle de identidade
Uma credencial comprometida não deveria automaticamente abrir caminho para grande parte da infraestrutura.
MFA, políticas de acesso e gerenciamento adequado de privilégios ajudam a reduzir esse risco.
Segmentação
Um equipamento comprometido não deveria conseguir alcançar livremente qualquer outro ponto da rede.
Controle de acesso
Dispositivos precisam ser identificados e direcionados para políticas adequadas.
Detecção e prevenção
Tecnologias como IPS podem identificar e bloquear determinados comportamentos maliciosos na rede.
A ABX possui um serviço de prevenção de intrusos com IPS integrado a outras camadas de segurança e monitoramento contínuo.
Backup e recuperação
Uma estratégia de backup precisa considerar não apenas possuir cópias dos dados, mas a capacidade de recuperá-los dentro dos requisitos necessários para a operação.
Monitoramento
Quanto menor o tempo entre o início de uma atividade suspeita e sua identificação, maior a possibilidade de limitar o impacto do incidente.
Segurança hospitalar começa pelo inventário
Existe uma pergunta aparentemente simples que muitas organizações têm dificuldade de responder:
quais dispositivos estão conectados à nossa infraestrutura neste momento?
Em um hospital, isso pode ser especialmente difícil.
Equipamentos podem entrar e sair da rede.
Fornecedores instalam dispositivos.
Novas soluções são implantadas.
Equipamentos médicos permanecem anos em operação.
Sistemas antigos continuam necessários.
Sem visibilidade dos ativos, a equipe de segurança acaba tentando proteger algo que não conhece completamente.
Por isso, o primeiro passo para melhorar a segurança pode ser menos sofisticado do que parece:
descobrir, identificar e classificar os ativos.
A própria ABX possui um conteúdo específico sobre gestão de ativos de TI no setor hospitalar, que complementa essa etapa.
Dispositivos médicos conectados exigem atenção especial
O avanço da digitalização trouxe para as redes hospitalares equipamentos que antes funcionavam de maneira muito mais isolada.
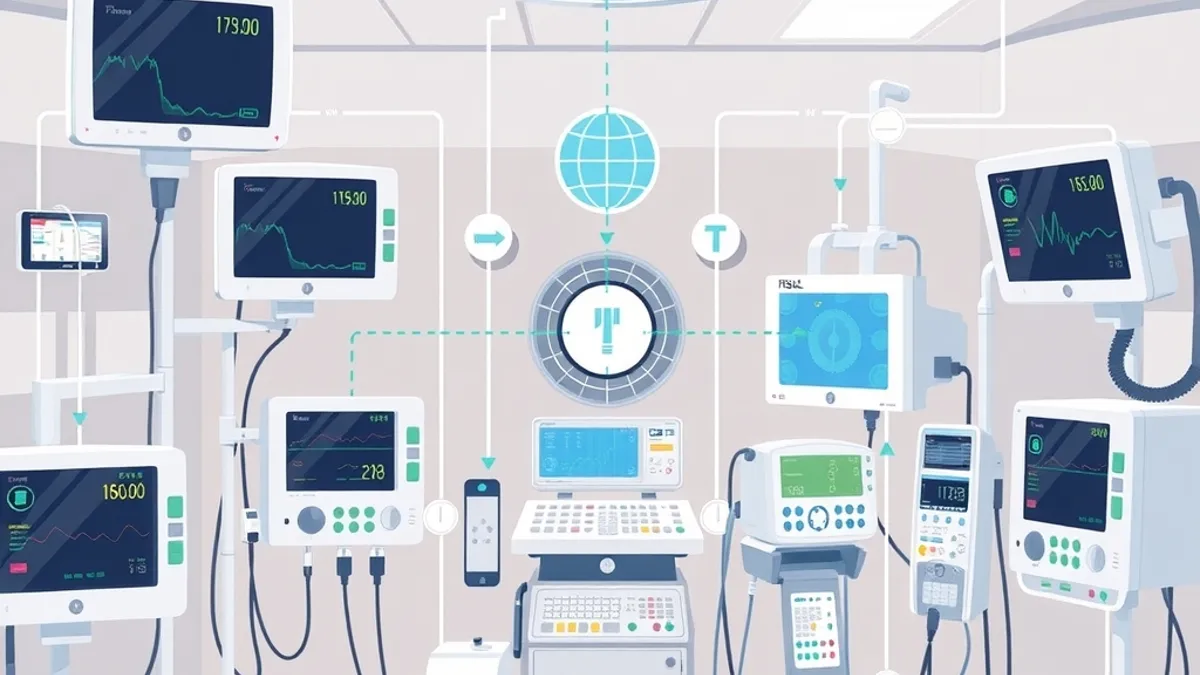
Hoje, diferentes dispositivos podem depender de conectividade para comunicação, monitoramento ou integração com sistemas.
Isso cria uma categoria frequentemente chamada de IoMT — Internet of Medical Things.
O desafio é que esses equipamentos nem sempre possuem o mesmo ciclo tecnológico de um notebook.
Um computador corporativo pode ser substituído depois de alguns anos.
Determinados equipamentos médicos podem permanecer em operação por períodos muito maiores.
Também podem existir limitações relacionadas a:
- sistema operacional;
- atualização;
- compatibilidade;
- software embarcado;
- fornecedor;
- certificações;
- disponibilidade para manutenção.
Isso significa que a política:
"Se está vulnerável, basta atualizar"
nem sempre é simples de executar.
O NIST possui um guia específico sobre segurança de dispositivos médicos conectados, abordando justamente como organizações de saúde podem tornar esse ambiente mais seguro e utilizar controles compensatórios quando necessário.
O que fazer quando um dispositivo médico não pode ser atualizado?
Esse é um excelente exemplo de por que segurança hospitalar precisa ser baseada em arquitetura.
Se determinado equipamento não pode receber imediatamente uma atualização, a organização pode precisar reduzir o risco por outros meios.
Dependendo do cenário, isso pode envolver:
- segmentação;
- regras específicas de firewall;
- restrição de comunicação;
- monitoramento;
- controle de acesso;
- prevenção de intrusões;
- isolamento de determinados serviços.
O objetivo é evitar que uma limitação de um equipamento comprometa desnecessariamente o restante da infraestrutura.
O NIST apresenta justamente segmentação de rede, firewalls, autenticação forte, criptografia, monitoramento, auditoria e sistemas IDS/IPS entre as estratégias aplicáveis à proteção de determinados dispositivos médicos conectados.
Segmentação é uma das peças mais importantes da arquitetura
Imagine uma rede em que:
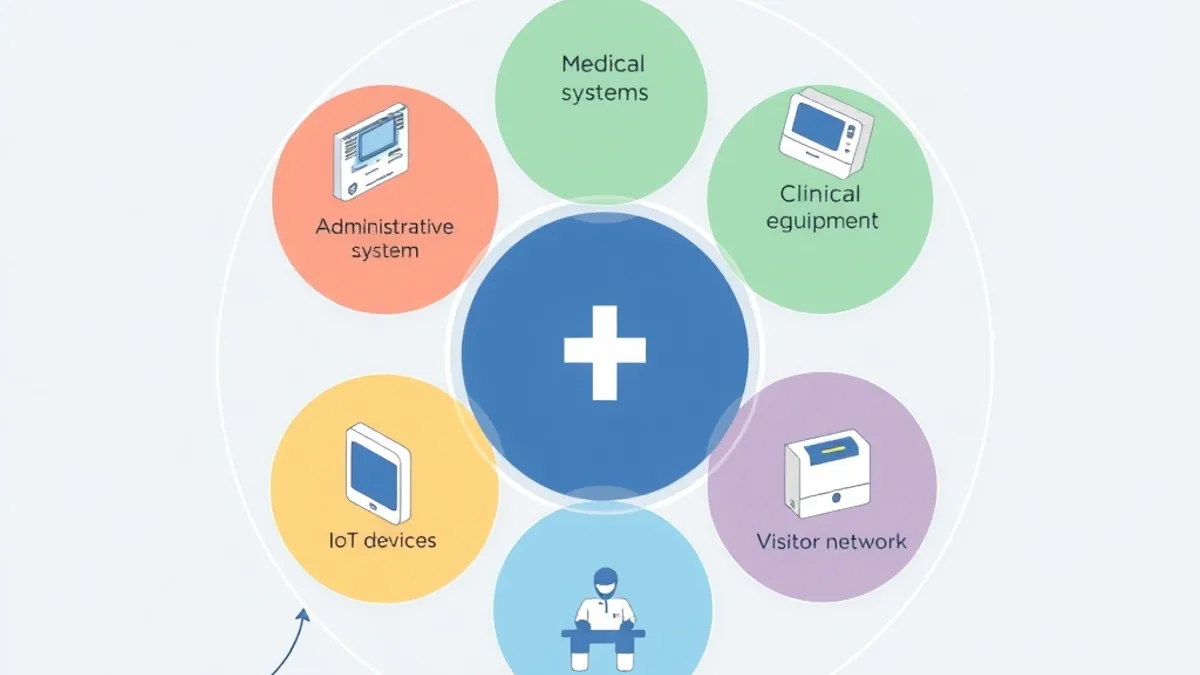
- notebooks administrativos;
- dispositivos médicos;
- visitantes;
- câmeras;
- servidores;
- equipamentos IoT
possam se comunicar livremente entre si.
Se um único dispositivo for comprometido, o atacante pode encontrar um ambiente muito mais favorável para tentar alcançar outros ativos.
A segmentação procura reduzir esse problema.
Uma arquitetura pode separar logicamente diferentes grupos.
Por exemplo:
Ambiente administrativo
Estações e sistemas relacionados às atividades administrativas.
Ambiente clínico
Recursos utilizados no atendimento e nas operações assistenciais.
Dispositivos médicos
Equipamentos classificados de acordo com sua função e necessidade de comunicação.
IoT
Sensores, televisores e outros dispositivos conectados.
CFTV
Câmeras e equipamentos de videomonitoramento.
Visitantes
Pacientes e acompanhantes que precisam apenas de conectividade apropriada.
A estrutura real dependerá de cada hospital.
O princípio é:
um dispositivo não deveria conseguir acessar algo apenas porque está fisicamente conectado à mesma infraestrutura.
NAC pode ajudar a controlar dispositivos hospitalares
Em um ambiente com grande diversidade de equipamentos, NAC — Network Access Control — pode assumir um papel importante.
A tecnologia ajuda a identificar usuários e dispositivos e aplicar políticas de acesso de acordo com critérios estabelecidos.
Por exemplo:
| Dispositivo | Possível política | |:—:|:—:| | Notebook corporativo autorizado | Recursos compatíveis com o usuário | | Estação clínica | Sistemas necessários ao atendimento | | Equipamento médico | Somente sistemas e serviços necessários | | Câmera | Infraestrutura de CFTV | | Smartphone pessoal | Acesso limitado | | Visitante | Internet | | Dispositivo desconhecido | Bloqueio ou quarentena |
A ABX possui um guia mais amplo sobre NAC e controle de dispositivos na rede corporativa.
Um dispositivo dentro do hospital não deveria ser automaticamente confiável
Esse princípio está no centro da arquitetura Zero Trust.
A localização física ou lógica de um usuário não deveria, sozinha, determinar confiança.
Um notebook conectado dentro do hospital ainda pode:
- estar comprometido;
- pertencer a um terceiro;
- utilizar uma credencial indevida;
- estar fora das políticas de segurança.
Uma abordagem Zero Trust procura avaliar acesso de acordo com elementos como:
- identidade;
- dispositivo;
- contexto;
- recurso solicitado;
- política da organização.
O NIST define Zero Trust justamente como uma arquitetura voltada a permitir acesso autorizado e seguro a recursos sem presumir confiança apenas pela localização da rede.
Para aprofundar o tema, a ABX possui um conteúdo sobre Zero Trust Network Access na prática.
NAC e ZTNA cumprem papéis diferentes no hospital
Essas duas tecnologias podem ser complementares.
NAC ajuda a controlar quem ou o que entra na rede.
ZTNA ajuda a controlar o acesso a aplicações e recursos com base em identidade e políticas.
Imagine um médico.
Dentro do hospital, o NAC pode ajudar a determinar a política aplicada ao dispositivo conectado à rede.
Fora do hospital, o ZTNA pode fazer parte da arquitetura utilizada para permitir acesso remoto apenas às aplicações autorizadas.
Essa combinação é particularmente relevante em ambientes nos quais profissionais precisam acessar recursos de diferentes localidades.
O acesso remoto de fornecedores merece atenção
Hospitais frequentemente dependem de terceiros para:
- manutenção;
- sistemas;
- equipamentos;
- suporte;
- atualização;
- diagnóstico.
Em alguns casos, fornecedores precisam acessar recursos remotamente.
Uma prática perigosa seria simplesmente abrir acesso amplo à rede e mantê-lo disponível indefinidamente.
Uma arquitetura mais controlada deveria responder:
- quem é o fornecedor?
- qual recurso precisa acessar?
- por quanto tempo?
- de qual dispositivo?
- utilizando qual autenticação?
- o acesso é registrado?
- pode alcançar outros recursos?
O princípio do menor privilégio é especialmente útil aqui.
O fornecedor deveria receber apenas o acesso necessário para realizar sua atividade.
Identidade é uma nova fronteira de segurança
À medida que redes se tornam mais segmentadas e aplicações migram para diferentes ambientes, identidade ganha cada vez mais importância.
Um atacante não precisa necessariamente "quebrar o firewall" se conseguir utilizar uma credencial legítima.
Por isso, mecanismos como:
- MFA;
- IAM;
- políticas de privilégio;
- gestão de contas administrativas;
- revisão de acessos
precisam fazer parte da estratégia.
A própria ABX trabalha com soluções de Segurança Cibernética que incluem NAC, ZTNA, NGFW, IAM, IPS, EDR e outras camadas de proteção.
MFA faz sentido em hospitais?
Sim, principalmente para acessos de maior risco ou criticidade.
Mas a implementação precisa considerar a operação.
Um hospital não pode simplesmente introduzir controles que tornem tarefas assistenciais críticas excessivamente lentas ou inviáveis.
Por isso, segurança precisa ser construída junto com as equipes que utilizam os sistemas.
A pergunta não deveria ser:
Segurança ou produtividade?
Deveria ser:
Como atingir o nível necessário de segurança mantendo a operação viável?
É uma diferença fundamental.
O fator humano continua relevante
Mesmo uma arquitetura tecnológica sofisticada não elimina riscos relacionados às pessoas.
Funcionários podem receber:
- phishing;
- mensagens falsas;
- solicitações fraudulentas;
- arquivos maliciosos;
- páginas de autenticação clonadas.
Por isso, conscientização ainda é importante.
Mas também seria inadequado colocar toda a responsabilidade sobre o usuário.
Uma estratégia madura trabalha para que um erro individual não seja suficiente para comprometer toda a organização.
Se alguém clicar em um link malicioso, outras camadas precisam ajudar a limitar o impacto.
Monitoramento é essencial em uma operação que funciona 24 horas
Hospitais não fecham às 18h.
Sistemas continuam sendo utilizados durante:
- madrugadas;
- finais de semana;
- feriados.
Ataques também não obedecem ao horário comercial.
Por isso, a capacidade de detectar eventos continuamente ganha importância.
A ABX opera serviços integrados de NOC e SOC 24/7 em soluções de segurança, além de monitoramento de infraestrutura e prevenção de intrusões.
Isso permite olhar para duas dimensões diferentes:
NOC
Está preocupado principalmente com:
- disponibilidade;
- desempenho;
- infraestrutura;
- conectividade.
SOC
Está preocupado principalmente com:
- ameaças;
- eventos de segurança;
- comportamento suspeito;
- incidentes.
Um hospital pode precisar das duas perspectivas.
Um ataque pode parecer inicialmente apenas uma falha de TI
Imagine que diversos sistemas fiquem indisponíveis.
A primeira percepção pode ser:
"Temos uma falha de infraestrutura."
O NOC começa a identificar serviços afetados.
Pouco depois, surgem indícios de atividade maliciosa.
O problema passa a exigir investigação de segurança.
É nesse momento que integração entre operações ganha valor.
Disponibilidade e segurança não são disciplinas isoladas em um ambiente hospitalar.
IPS pode bloquear determinados ataques antes que avancem
Um Intrusion Prevention System — IPS analisa o tráfego procurando determinados padrões e comportamentos maliciosos e pode atuar bloqueando eventos de acordo com as políticas configuradas.
A ABX oferece serviço de prevenção de intrusos integrado ao SOC e NOC 24/7 e a outras tecnologias de segurança.
Em uma arquitetura hospitalar, IPS pode representar mais uma camada de proteção.
Mas, assim como qualquer ferramenta, não deveria trabalhar isoladamente.
Firewall continua importante?
Sim.
O surgimento de Zero Trust, NAC e EDR não torna o firewall irrelevante.
Um NGFW pode continuar exercendo funções essenciais de:
- controle de tráfego;
- segmentação;
- aplicação de políticas;
- inspeção;
- prevenção de ameaças.
A arquitetura ideal combina diferentes controles de acordo com os riscos existentes.
O erro está em acreditar que uma única tecnologia será capaz de proteger toda a organização.
EDR é particularmente importante nos endpoints
Hospitais possuem uma grande quantidade de estações de trabalho.
Um endpoint comprometido pode se tornar o ponto inicial de um incidente.
EDR ajuda a monitorar comportamentos nos equipamentos e identificar determinadas atividades suspeitas.
Em uma arquitetura integrada, a detecção pode gerar outras respostas.
Por exemplo:
- EDR identifica comportamento suspeito;
- incidente é analisado;
- dispositivo recebe nova política;
- NAC limita sua comunicação;
- SOC investiga o evento.
Esse tipo de integração permite responder de maneira mais coordenada.
Cibersegurança e Wi-Fi hospitalar precisam conversar
Grande parte dos dispositivos hospitalares pode depender da WLAN.
Isso significa que o projeto de Wi-Fi não deveria ser pensado apenas em termos de:
- cobertura;
- velocidade;
- quantidade de APs.
Também precisa considerar:
- autenticação;
- segmentação;
- dispositivos médicos;
- IoT;
- visitantes;
- controle de acesso;
- monitoramento.
A ABX atua com projetos de WLAN e conectividade corporativa, além das camadas de segurança necessárias para esses ambientes.
Essa integração é especialmente relevante no setor hospitalar.
Wi-Fi dos pacientes deve ser separado?
Sim, do ponto de vista de arquitetura de segurança, pacientes e acompanhantes não deveriam receber automaticamente acesso aos mesmos recursos disponíveis aos dispositivos corporativos.
Eles precisam de conectividade adequada à internet.
Isso não significa acesso à infraestrutura interna.
A rede de visitantes precisa ser projetada considerando:
- isolamento;
- políticas de acesso;
- capacidade;
- autenticação;
- monitoramento.
Em um hospital, existe ainda a preocupação de capacidade.
Pacientes, acompanhantes e funcionários podem utilizar centenas ou milhares de dispositivos simultaneamente.
Por isso, segurança e desempenho precisam ser planejados juntos.
Cloud aumenta ou diminui a segurança?
Depende da arquitetura.
Migrar uma aplicação para cloud não a torna automaticamente segura.
Da mesma maneira, manter uma aplicação dentro do data center não a protege automaticamente.
É necessário avaliar:
- identidade;
- configurações;
- permissões;
- autenticação;
- dados;
- integrações;
- monitoramento.
Em ambientes híbridos, Zero Trust e políticas de identidade ganham ainda mais relevância porque os recursos podem estar distribuídos entre:
- hospital;
- data center;
- cloud;
- SaaS.
Backup é suficiente contra ransomware?
Não.
Backup é essencial para recuperação, mas não substitui prevenção, detecção e resposta.
Uma organização precisa pensar:
Temos backup?
Primeira pergunta.
O backup está protegido?
Um atacante não deveria conseguir comprometer facilmente as cópias junto com o ambiente principal.
Sabemos restaurar?
Backup sem recuperação validada cria uma falsa sensação de segurança.
Quanto tempo levaria?
Em um hospital, RTO — Recovery Time Objective — pode ser tão importante quanto a existência da cópia.
Quanto dado podemos perder?
O RPO — Recovery Point Objective — também precisa estar alinhado à criticidade do sistema.
A discussão deveria ser sobre continuidade, não apenas sobre armazenamento.
Plano de resposta a incidentes precisa existir antes do incidente
Uma organização não deveria decidir pela primeira vez o que fazer contra ransomware enquanto o ransomware está acontecendo.
Um plano precisa definir antecipadamente:
- responsáveis;
- contatos;
- escalonamento;
- comunicação;
- isolamento;
- investigação;
- recuperação;
- fornecedores;
- prioridades.
O HHS mantém inclusive materiais específicos para planejamento e resposta a ataques contra dispositivos médicos, recomendando ações como inventário de ativos, análise de vulnerabilidades e processo de reporte de incidentes.
Essa orientação está disponível na área de Cybersecurity do HHS para organizações de saúde.
Quais sistemas precisam voltar primeiro?
Essa pergunta faz parte da continuidade do negócio.
Nem todos os sistemas possuem a mesma criticidade.
O hospital precisa identificar antecipadamente quais recursos são fundamentais para manter a operação.
Em um incidente grave, isso permite priorizar recuperação.
Uma classificação pode considerar:
- impacto assistencial;
- dependências;
- disponibilidade necessária;
- impacto financeiro;
- impacto operacional;
- requisitos legais.
Esse levantamento precisa ser feito antes da crise.
Cibersegurança hospitalar e LGPD
Instituições de saúde tratam dados pessoais e informações que podem possuir alto nível de sensibilidade.
Por isso, privacidade e proteção de dados continuam sendo importantes.
A ABX já possui um conteúdo dedicado a segurança de dados em hospitais.
Não vamos repetir aqui todo esse tema.
O ponto importante é entender que compliance e cibersegurança se relacionam, mas não são a mesma coisa.
Cumprir requisitos documentais não significa necessariamente que uma infraestrutura esteja tecnicamente protegida.
Da mesma maneira, possuir ferramentas de segurança não elimina obrigações relacionadas ao tratamento adequado dos dados.
As duas frentes precisam caminhar juntas.
Como estruturar um programa de cibersegurança para hospitais?
Uma abordagem pode seguir esta ordem.
1. Inventariar ativos
Descobrir:
- equipamentos;
- dispositivos médicos;
- servidores;
- sistemas;
- endpoints;
- IoT;
- aplicações;
- contas.
2. Classificar criticidade
Identificar quais ativos possuem maior impacto operacional e assistencial.
3. Mapear usuários e acessos
Entender quem acessa cada recurso e por quê.
4. Identificar vulnerabilidades
Avaliar sistemas, configurações, versões e exposição.
5. Segmentar a rede
Reduzir comunicação desnecessária entre ambientes.
6. Implementar controle de acesso
Aplicar políticas adequadas para diferentes usuários e dispositivos.
7. Reforçar identidades
Utilizar MFA, gestão de privilégios e políticas adequadas.
8. Proteger endpoints
Aplicar controles compatíveis com a criticidade e características dos equipamentos.
9. Proteger a rede
Utilizar firewall, IPS e demais mecanismos conforme necessário.
10. Estruturar backups e recuperação
Definir RPO, RTO e processos de restauração.
11. Monitorar
Identificar problemas de disponibilidade e eventos de segurança.
12. Criar plano de resposta
Definir como a organização reagirá quando um incidente ocorrer.
13. Testar
Simular cenários e validar recuperação.
14. Revisar continuamente
A infraestrutura hospitalar muda. O programa de segurança também precisa mudar.
12 perguntas que um hospital deveria conseguir responder
| Pergunta | Avaliado? | |:—:|:—:| | Sabemos todos os dispositivos conectados à rede? | | | Dispositivos médicos estão inventariados? | | | Equipamentos antigos possuem controles compensatórios? | | | A rede está segmentada? | | | Visitantes estão isolados da infraestrutura corporativa? | | | Dispositivos IoT possuem políticas específicas? | | | Usuários possuem apenas os acessos necessários? | | | Acessos administrativos utilizam proteção adicional? | | | Fornecedores possuem acesso remoto controlado? | | | Existe monitoramento 24/7? | | | O hospital possui plano de resposta a ransomware? | | | A recuperação dos sistemas críticos já foi testada? | |
Se várias dessas perguntas não possuem uma resposta clara, existe espaço para melhorar a maturidade de segurança.
Perguntas frequentes sobre cibersegurança para hospitais
Por que hospitais precisam de cibersegurança?
Porque sua operação depende de dados, sistemas, redes e dispositivos conectados. Um incidente pode comprometer privacidade, disponibilidade, integridade das informações e continuidade operacional.
Ransomware pode parar um hospital?
Um ataque pode provocar indisponibilidade de sistemas e comprometer processos digitais. É por isso que prevenção, segmentação, monitoramento, resposta e recuperação precisam fazer parte da estratégia.
Dispositivos médicos podem sofrer ataques?
Dispositivos médicos conectados fazem parte da superfície tecnológica do hospital e precisam ser considerados na estratégia de risco. O NIST mantém orientações específicas para tornar redes com esses equipamentos mais seguras.
O que é IoMT?
IoMT significa Internet of Medical Things e se refere a dispositivos e tecnologias médicas conectadas que comunicam ou trocam informações através de redes.
O que fazer com equipamentos médicos antigos que não podem ser atualizados?
É necessário avaliar controles compensatórios, que podem incluir segmentação, restrição de comunicação, firewall, monitoramento e outras medidas adequadas ao risco e às limitações do equipamento.
NAC é útil para hospitais?
Pode ser bastante útil em ambientes com grande variedade de dispositivos, pois ajuda a identificar equipamentos e aplicar diferentes políticas de acesso.
Zero Trust funciona em hospitais?
Os princípios de Zero Trust podem ser aplicados para reduzir confiança implícita e conceder acesso de acordo com identidade, dispositivo e recurso necessário. A implantação precisa respeitar os requisitos operacionais do ambiente hospitalar.
Um hospital precisa de SOC 24/7?
Depende da criticidade, exposição e modelo operacional da instituição. Como hospitais funcionam continuamente e incidentes podem ocorrer fora do horário comercial, a capacidade de monitoramento contínuo pode reduzir o tempo de detecção e resposta.
Segurança cibernética é responsabilidade apenas da TI?
Não. TI e segurança possuem papéis centrais, mas direção, equipes assistenciais, fornecedores e usuários também influenciam o risco. Uma estratégia eficaz precisa envolver a organização.
Em hospitais, segurança e continuidade são parte do mesmo problema
Em muitos setores, segurança cibernética ainda é tratada principalmente como proteção de dados.
No ambiente hospitalar, essa visão é incompleta.
É necessário proteger dados, certamente.
Mas também é necessário proteger a capacidade de continuar operando.
Isso muda a forma de pensar o projeto.
Uma estação comprometida não deve colocar toda a rede em risco.
Um dispositivo médico vulnerável precisa ser isolado dentro do possível.
Um fornecedor não deveria receber acesso maior do que necessita.
Uma credencial comprometida não deveria abrir caminho para todos os sistemas.
E um incidente não deveria ser descoberto horas depois simplesmente porque aconteceu de madrugada.
É por isso que uma arquitetura hospitalar madura combina:
inventário + segmentação + identidade + controle de acesso + proteção de endpoints + prevenção + monitoramento + resposta + recuperação.
A ABX Telecom atua com projetos, implementação, suporte e outsourcing de TI e telecom, além de soluções de segurança cibernética como NAC, ZTNA, IPS, EDR, NGFW e serviços monitorados 24/7. A empresa também possui experiência e conteúdos específicos voltados ao setor hospitalar. (abxtelecom.com.br)
Seu hospital precisa revisar a segurança da rede ou aumentar a visibilidade sobre dispositivos, acessos e ameaças? Fale com a ABX Telecom e solicite uma avaliação da infraestrutura.