NAC para Wi-Fi corporativo: como controlar BYOD, IoT e dispositivos não autorizados
Quem está conectado ao Wi-Fi da sua empresa agora?
A resposta parece simples até você considerar notebooks corporativos, celulares pessoais, tablets, prestadores de serviço, visitantes, câmeras, televisores, sensores, impressoras, dispositivos de automação e dezenas de outros equipamentos que podem utilizar a mesma infraestrutura.
Em muitas organizações, o desafio da rede sem fio deixou de ser apenas permitir conexão.
O desafio passou a ser:
identificar quem ou o que está tentando se conectar e decidir exatamente qual nível de acesso deve ser concedido.
É nesse cenário que o NAC — Network Access Control — ganha importância.
Em uma rede Wi-Fi corporativa, o NAC pode ajudar a identificar usuários e dispositivos, aplicar políticas de acesso e impedir que um equipamento desconhecido receba automaticamente o mesmo acesso concedido a um notebook corporativo devidamente autorizado.
Isso se torna especialmente importante em ambientes com BYOD, IoT, visitantes e grande diversidade de dispositivos.
O que é NAC no Wi-Fi corporativo?
NAC significa Network Access Control, ou Controle de Acesso à Rede.
Em termos simples, é uma abordagem que permite criar políticas para determinar quem e quais dispositivos podem acessar a rede e o que poderão acessar depois da conexão.
A própria ABX Telecom define NAC como uma tecnologia voltada ao controle de dispositivos que acessam a rede corporativa e à aplicação automatizada de políticas de acesso.
Em vez de tratar todos os equipamentos conectados da mesma maneira, a empresa pode trabalhar com diferentes perfis.
Por exemplo:
Notebook corporativo autorizado
Pode acessar sistemas internos e recursos relacionados ao trabalho daquele usuário.
Celular pessoal do funcionário
Pode receber acesso à internet e a determinados serviços, mas não necessariamente à mesma rede dos equipamentos corporativos.
Visitante
Pode acessar apenas a internet.
Câmera IP
Pode se comunicar apenas com os sistemas necessários para sua função.
Dispositivo desconhecido
Pode ser bloqueado ou colocado em uma rede restrita até que seja identificado.
A lógica deixa de ser simplesmente:
"Você conhece a senha do Wi-Fi?"
E passa a ser:
"Quem é você, qual dispositivo está utilizando e o que deveria poder acessar?"
Por que uma senha de Wi-Fi não é suficiente?
Uma senha compartilhada pode ser útil em determinados cenários, mas possui limitações evidentes quando se torna o principal mecanismo de controle de uma rede corporativa.
Imagine uma senha sendo utilizada por:
- 150 funcionários;
- prestadores;
- fornecedores;
- antigos colaboradores;
- dispositivos pessoais;
- equipamentos corporativos.
Com o tempo, torna-se difícil saber quem ainda possui aquela credencial.
Se a senha for compartilhada indevidamente, outro dispositivo pode tentar se conectar.
A empresa então enfrenta uma questão básica:
como diferenciar um equipamento legítimo de um dispositivo que simplesmente descobriu a senha?
Em ambientes corporativos mais estruturados, autenticação, identidade, políticas e segmentação precisam ir além de uma chave compartilhada.
NAC bloqueia qualquer dispositivo não autorizado?
Ele pode fazer parte desse processo, dependendo da arquitetura e das políticas implementadas.
A função não precisa ser simplesmente "permitir ou bloquear".
Um NAC pode trabalhar com diferentes decisões.
Um dispositivo pode ser:
- autorizado;
- bloqueado;
- colocado em quarentena;
- direcionado para uma rede específica;
- limitado a determinados recursos;
- encaminhado para um processo de cadastro;
- tratado como visitante;
- classificado de acordo com seu perfil.
Esse nível de granularidade é justamente o que torna a tecnologia interessante para WLANs corporativas.
Um exemplo prático
Imagine que alguém entre em um escritório e tente conectar um notebook pessoal à rede sem fio.
Sem uma política adequada, esse dispositivo poderia potencialmente receber acesso semelhante ao de outros equipamentos.
Com uma arquitetura baseada em NAC, o processo pode ser diferente.
A rede identifica que:
- existe uma tentativa de conexão;
- o usuário precisa se autenticar;
- o dispositivo não pertence ao parque corporativo;
- determinada política se aplica a equipamentos pessoais;
- aquele equipamento deve receber apenas o nível de acesso permitido para BYOD.
O usuário pode conseguir utilizar os recursos autorizados sem que o notebook seja tratado como um dispositivo corporativo confiável.
É uma diferença importante.
O problema do BYOD
BYOD — Bring Your Own Device — é a prática de utilizar equipamentos pessoais para atividades relacionadas ao trabalho.
O próprio NIST mantém orientações específicas para melhorar segurança e privacidade em implementações BYOD com dispositivos móveis pessoais.
Na prática, BYOD pode envolver:
- smartphones pessoais;
- tablets;
- notebooks;
- outros dispositivos dos colaboradores.
A conveniência é evidente.
O desafio também.
A empresa possui menos controle sobre um equipamento pessoal do que sobre um notebook administrado pela própria equipe de TI.
Podem existir diferenças de:
- sistema operacional;
- atualização;
- antivírus;
- configuração;
- propriedade;
- aplicações instaladas;
- políticas de segurança.
Por isso, BYOD não deveria significar acesso irrestrito à rede corporativa.
Como o NAC pode ajudar com BYOD?
Uma estratégia de NAC pode separar o usuário do dispositivo.
Imagine um funcionário devidamente autorizado.
Ele tenta se conectar usando duas máquinas diferentes.
Dispositivo 1
Notebook corporativo administrado pela empresa.
Dispositivo 2
Notebook pessoal.
O fato de o usuário ser o mesmo não significa necessariamente que os dois dispositivos devam receber exatamente o mesmo acesso.
A política pode considerar:
- identidade;
- tipo de equipamento;
- propriedade do dispositivo;
- grupo do usuário;
- método de autenticação;
- postura de segurança;
- localização;
- horário;
- outros atributos disponíveis na solução.
A partir dessas informações, níveis diferentes de acesso podem ser aplicados.
BYOD precisa ser proibido?
Não necessariamente.
Essa é uma decisão de negócio e segurança.
Algumas organizações optam por proibir determinados dispositivos pessoais.
Outras permitem BYOD, mas controlam aquilo que esses equipamentos podem fazer.
O ponto central é evitar que ausência de política seja confundida com política de BYOD.
Se funcionários conectam equipamentos pessoais porque "sempre funcionou assim", a empresa não possui necessariamente uma estratégia BYOD.
Possui apenas dispositivos pessoais conectando-se à rede.
IoT torna o problema ainda maior
Agora imagine uma situação diferente.
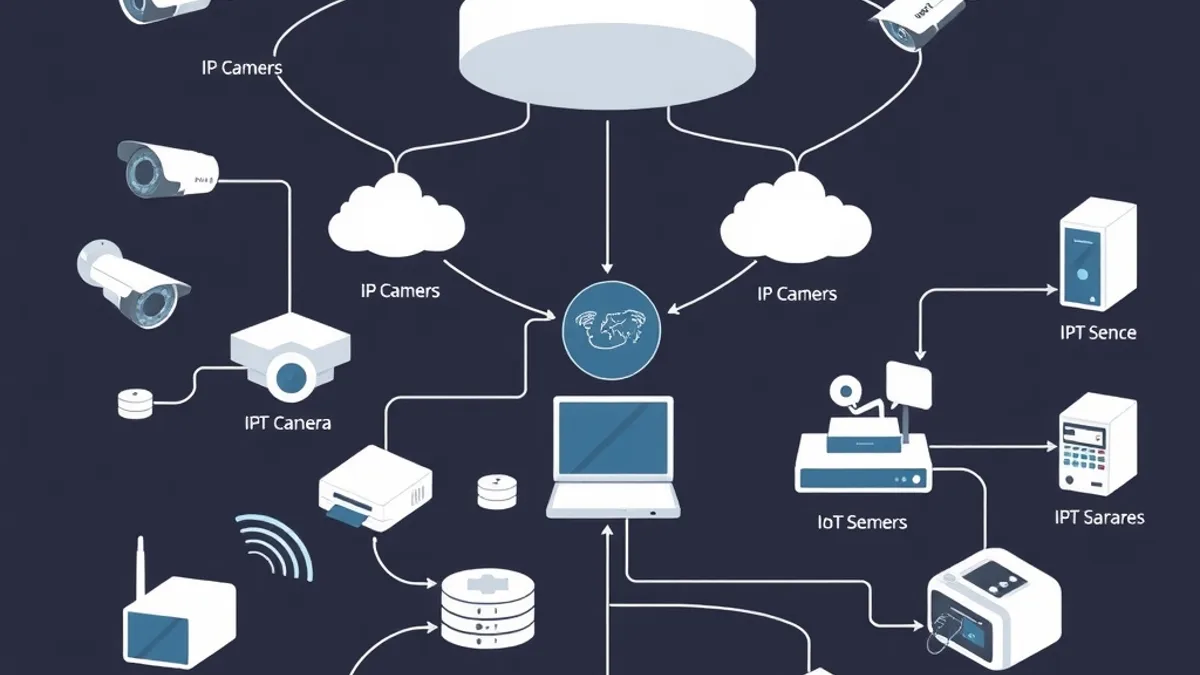
Um sensor precisa se conectar à rede.
Ele não possui um usuário digitando login e senha.
O mesmo pode acontecer com:
- câmeras;
- impressoras;
- televisores;
- sistemas de automação;
- leitores;
- sensores;
- terminais;
- equipamentos industriais;
- determinados dispositivos médicos.
Esse universo é conhecido genericamente como Internet das Coisas, ou IoT.
E ele cria uma pergunta importante:
como controlar equipamentos que não se comportam como um notebook tradicional?
O NIST mantém orientações específicas de cibersegurança para dispositivos IoT e destaca a necessidade de considerar capacidades de identificação, configuração, proteção de dados e gestão desses dispositivos dentro do gerenciamento de risco.
NAC para IoT: identificar antes de confiar
Em uma arquitetura adequada, dispositivos IoT podem ser identificados e classificados antes de receber acesso aos recursos necessários.
Imagine uma câmera IP.
Ela precisa:
- estar conectada à rede;
- transmitir imagens;
- comunicar-se com determinados serviços.
Isso não significa que precise:
- acessar servidores financeiros;
- consultar arquivos compartilhados;
- navegar livremente por outras áreas da infraestrutura.
O princípio é simples:
um dispositivo deveria receber apenas o acesso necessário para executar sua função.
Essa lógica ajuda a limitar as consequências caso aquele equipamento apresente uma vulnerabilidade ou seja comprometido.
Por que IoT merece uma política própria?
Muitos dispositivos IoT possuem características diferentes dos equipamentos tradicionais de TI.
Eles podem apresentar:
- ciclos de atualização diferentes;
- sistemas embarcados;
- interfaces limitadas;
- poucas opções de autenticação;
- vida útil longa;
- dependência de fabricantes;
- protocolos específicos.
Isso torna perigoso tratá-los simplesmente como "mais um computador da rede".
Uma arquitetura mais madura pode criar políticas específicas para cada categoria.
Por exemplo:
| Dispositivo | Acesso esperado | | :-: | :-: | | Notebook corporativo | Sistemas autorizados de acordo com o usuário | | Smartphone pessoal | Internet + recursos específicos | | Visitante | Internet | | Câmera IP | Sistema de videomonitoramento | | Impressora | Serviços necessários de impressão | | Sensor IoT | Plataforma ou servidores específicos | | Equipamento desconhecido | Bloqueio ou quarentena |
Não existe uma política universal.
A tabela serve para mostrar a lógica: o nível de acesso deve acompanhar a função do equipamento.
O que acontece quando um dispositivo desconhecido aparece?
Essa é uma das situações em que um NAC pode agregar valor.
A empresa pode definir previamente como tratar equipamentos que não correspondem aos perfis esperados.
Dependendo da política, um dispositivo desconhecido pode:
Ser bloqueado
Nenhum acesso é concedido.
Ir para quarentena
O equipamento recebe acesso limitado até que seja analisado.
Entrar em uma rede de registro
O usuário precisa realizar um processo de identificação.
Ser tratado como visitante
Recebe somente um acesso restrito, geralmente voltado à internet.
O importante é não depender de uma decisão manual improvisada toda vez que surgir um novo equipamento.
NAC e segmentação de rede trabalham juntos
Controlar entrada é apenas uma parte do problema.
Depois que o dispositivo entra, é necessário decidir onde ele pode chegar.
É aí que NAC e segmentação se complementam.
Uma empresa pode dividir logicamente sua infraestrutura entre diferentes grupos, como:
- corporativo;
- visitantes;
- IoT;
- câmeras;
- voz;
- administração;
- servidores;
- áreas específicas do negócio.
O NAC pode ajudar a associar usuários e dispositivos às políticas adequadas.
Essa abordagem reduz a necessidade de considerar toda a rede como um único ambiente amplamente acessível.
Rede de visitantes: por que separar?
Imagine um fornecedor chegando à empresa para uma reunião.
Ele precisa utilizar internet.
Precisa também acessar servidores internos?
Provavelmente não.
O mesmo raciocínio vale para:
- candidatos em entrevistas;
- clientes;
- consultores;
- participantes de eventos;
- visitantes em geral.
Uma rede Wi-Fi de convidados deveria ser projetada para oferecer a conectividade necessária sem conceder automaticamente acesso à infraestrutura corporativa.
Esse é um caso em que segmentação, autenticação e políticas de acesso fazem grande diferença.
O que é 802.1X e qual sua relação com NAC?
Em redes corporativas, é comum encontrar o padrão IEEE 802.1X associado ao controle de acesso.
De maneira simplificada, 802.1X fornece um mecanismo de controle de acesso baseado em autenticação antes que determinado dispositivo receba acesso normal à rede.
Em uma arquitetura típica podem existir componentes como:
- dispositivo cliente;
- access point ou switch;
- servidor de autenticação.
O NAC pode utilizar informações desse processo e integrá-las a políticas mais amplas.
Nem todo dispositivo, porém, possui suporte adequado a 802.1X.
Esse é justamente um dos desafios encontrados em ambientes IoT.
Por isso, projetos de NAC precisam considerar a realidade do parque de equipamentos e não apenas o cenário ideal.
Para ambientes cabeados, a ABX possui um guia completo sobre controle de acesso com 802.1X em redes cabeadas.
NAC substitui autenticação?
Não.
NAC trabalha em conjunto com outros mecanismos.
Uma arquitetura pode envolver, por exemplo:
- diretório corporativo;
- certificados;
- RADIUS;
- autenticação multifator;
- IAM;
- 802.1X;
- políticas de dispositivos.
A ideia não é escolher uma dessas tecnologias e eliminar todas as outras.
Elas resolvem problemas diferentes.
NAC e Zero Trust são a mesma coisa?
Não.
Zero Trust é uma abordagem de segurança mais ampla.
NAC é uma tecnologia ou conjunto de mecanismos voltados ao controle de acesso à rede.
O modelo Zero Trust parte do princípio de que não se deve confiar automaticamente em um usuário ou dispositivo apenas porque ele está dentro da rede.
O NIST descreve Zero Trust justamente como uma arquitetura que deixa de tratar localização de rede como principal fator de confiança e passa a focar a proteção dos recursos, considerando inclusive tendências como BYOD, usuários remotos e cloud.
O NAC pode ajudar a colocar parte dessa lógica em prática.
Por exemplo:
Este notebook está fisicamente dentro do escritório.
Isso sozinho não deveria significar:
Portanto, ele é confiável.
É melhor verificar quem é o usuário, qual dispositivo está conectado e qual política deveria ser aplicada.
A ABX trabalha com NAC e ZTNA dentro de sua oferta de Segurança Cibernética, o que permite tratar controle de acesso à rede e acesso seguro a aplicações como partes complementares da arquitetura.
Qual é a diferença entre NAC e ZTNA?
Essa distinção merece atenção.
NAC
Está fortemente relacionado ao controle de usuários e dispositivos que tentam acessar a rede.
ZTNA
Está relacionado ao acesso seguro e granular a aplicações e recursos, seguindo princípios de Zero Trust.
Imagine um colaborador.
Quando chega ao escritório, o NAC pode participar do processo de controle do dispositivo conectado ao Wi-Fi.
Quando trabalha de casa e precisa acessar uma aplicação corporativa, o ZTNA pode controlar aquele acesso remoto.
As tecnologias não precisam competir.
Podem fazer parte da mesma arquitetura.
NAC substitui firewall?
Não.
O firewall possui funções diferentes relacionadas à inspeção e controle do tráfego.
O NAC está focado principalmente em quem ou o que recebe acesso e qual política deve ser aplicada.
Uma arquitetura pode combinar:
- NAC;
- NGFW;
- ZTNA;
- IAM;
- EDR;
- SASE;
- segmentação;
- monitoramento.
A página de Segurança Cibernética da ABX apresenta justamente várias dessas tecnologias de maneira complementar.
O objetivo não é acumular siglas.
É criar camadas que resolvam riscos diferentes.
E se um dispositivo autorizado estiver comprometido?
Esse é um ponto importante.
Ser autorizado a entrar na rede não significa que um equipamento continuará seguro para sempre.
Imagine um notebook corporativo corretamente cadastrado que posteriormente seja infectado.
Dependendo da arquitetura integrada, sinais de comprometimento podem provocar mudanças na política aplicada ao dispositivo.
Uma organização pode utilizar informações de outras ferramentas para:
- restringir acesso;
- colocar o equipamento em quarentena;
- solicitar correção;
- acionar a equipe de segurança;
- bloquear determinados recursos.
É por isso que NAC se torna mais valioso quando integrado à arquitetura de segurança, em vez de operar isoladamente.
NAC e EDR: qual é a diferença?
NAC controla o acesso à rede.
EDR monitora e protege endpoints contra comportamentos e ameaças.
Um EDR pode detectar algo suspeito acontecendo no notebook.
O NAC pode participar da resposta limitando o acesso daquele equipamento.
São papéis diferentes e potencialmente complementares.
A ABX já possui conteúdo que aborda conjuntamente ZTNA, NAC e EDR.
Por isso, não precisamos transformar este artigo em outra explicação geral dessas tecnologias.
Aqui o foco permanece no Wi-Fi corporativo e no controle dos dispositivos conectados.
NAC é importante para Wi-Fi 7?
Wi-Fi 7 aumenta a capacidade e as possibilidades das redes sem fio.
Mas maior capacidade também significa potencial para conectar ainda mais equipamentos.
Uma rede moderna pode receber:
- notebooks;
- smartphones;
- sensores;
- dispositivos industriais;
- equipamentos médicos;
- câmeras;
- IoT.
Por isso, modernizar a WLAN sem revisar controle de acesso pode significar construir uma rede excelente para conectar dispositivos sem ter clareza suficiente sobre quais deles deveriam estar ali.
A ABX possui um conteúdo dedicado a Wi-Fi 7 e sua evolução tecnológica e também atua com WLAN, switches e infraestrutura de conectividade.
Na prática, conectividade e segurança deveriam evoluir juntas.
Como implantar NAC em uma rede Wi-Fi corporativa?
Uma implantação consistente deveria começar antes da ferramenta.
1. Descubra quais dispositivos existem
É necessário mapear o ambiente.
Isso inclui:
- notebooks;
- smartphones;
- tablets;
- impressoras;
- câmeras;
- sensores;
- equipamentos IoT;
- terminais;
- dispositivos industriais;
- equipamentos de visitantes.
É difícil criar boas políticas sem saber o que está conectado.
2. Classifique os dispositivos
Agrupe equipamentos por função.
Por exemplo:
Corporativos
Gerenciados pela empresa.
BYOD
Equipamentos pessoais.
IoT
Dispositivos conectados com funções específicas.
Visitantes
Equipamentos temporários.
Desconhecidos
Não classificados.
3. Defina quem deve acessar o quê
Esta é a etapa mais importante.
Não comece pela tecnologia.
Comece pela regra de negócio.
Pergunte:
- o financeiro precisa acessar quais sistemas?
- o fornecedor precisa acessar o quê?
- uma câmera precisa conversar com quais servidores?
- um celular pessoal deveria acessar sistemas internos?
- um dispositivo desconhecido deveria conseguir alguma coisa?
4. Escolha os mecanismos de autenticação
De acordo com cada tipo de equipamento, podem existir diferentes formas de identificação e autenticação.
Dispositivos corporativos modernos podem permitir mecanismos diferentes daqueles disponíveis em equipamentos IoT mais simples.
5. Defina políticas de exceção
Sempre existirão casos especiais.
A questão é:
como eles serão tratados?
Exceções permanentes e não documentadas podem aos poucos destruir a política de segurança.
6. Faça uma implantação gradual
Não é necessário migrar toda a organização simultaneamente.
É possível começar com:
- uma unidade;
- um departamento;
- um SSID;
- determinado grupo de dispositivos.
Isso permite validar as políticas antes de ampliar a implantação.
7. Monitore e ajuste
O comportamento real dos usuários pode revelar necessidades que não apareceram durante o projeto.
Uma boa implantação precisa de período de observação e ajuste.
O que pode dar errado em um projeto de NAC?
Criar políticas excessivamente restritivas
Se usuários legítimos não conseguem trabalhar, começam as exceções improvisadas.
Criar políticas permissivas demais
Nesse cenário, o NAC passa a existir sem realmente reduzir o risco.
Não mapear IoT
Equipamentos antigos podem exigir tratamento específico.
Ignorar BYOD
Bloquear tudo sem entender a necessidade do negócio pode gerar atrito.
Permitir tudo também não é uma boa estratégia.
Não integrar a equipe de segurança e infraestrutura
NAC fica exatamente no encontro entre rede, identidade, endpoints e segurança.
O projeto precisa envolver as áreas responsáveis.
Não documentar exceções
Uma exceção temporária pode facilmente se tornar permanente.
Como saber se minha empresa precisa de NAC?
Algumas perguntas ajudam.
Existem muitos dispositivos diferentes no Wi-Fi?
Quanto maior a diversidade, maior a dificuldade de controlar manualmente.
Funcionários usam dispositivos pessoais?
BYOD aumenta a necessidade de diferenciar equipamento corporativo e pessoal.
Há muitos equipamentos IoT?
Nesse cenário, identificação e segmentação ganham importância.
Visitantes utilizam a rede?
É importante separar a conectividade oferecida a terceiros do acesso corporativo.
É difícil saber o que está conectado?
Falta de visibilidade é um sinal relevante.
A empresa depende apenas de senhas compartilhadas?
Pode ser hora de avaliar controles mais estruturados.
Existem requisitos de segurança ou compliance?
Controle de acesso e rastreabilidade podem assumir maior importância dependendo do ambiente.
NAC para hotéis, hospitais e indústrias
Alguns segmentos tornam o benefício ainda mais evidente.
Hotelaria
Um hotel pode ter simultaneamente:
- hóspedes;
- funcionários;
- fornecedores;
- televisores;
- automação;
- câmeras;
- sistemas internos.
Esses grupos possuem necessidades completamente diferentes.
Hospitais
O ambiente pode incluir:
- profissionais de saúde;
- pacientes;
- acompanhantes;
- dispositivos médicos;
- equipamentos móveis;
- IoT;
- sistemas administrativos.
Nesse cenário, disponibilidade e segurança precisam caminhar juntas.
Indústria
Uma planta industrial pode conectar:
- terminais;
- sensores;
- câmeras;
- coletores;
- máquinas;
- IoT;
- dispositivos dos funcionários.
Também existem equipamentos que não podem ser simplesmente atualizados ou substituídos com facilidade.
Por isso, conhecer e classificar o parque é fundamental.
A ABX informa atuação em setores como indústria, varejo, financeiro, hospitalar, hoteleiro e governo, justamente ambientes onde controle de acesso pode apresentar grande complexidade.
NAC funciona apenas no Wi-Fi?
Não.
NAC pode ser aplicado também a acessos pela infraestrutura cabeada.
Esse detalhe é importante porque uma política corporativa de acesso não deveria necessariamente proteger apenas os dispositivos sem fio.
Um equipamento conectado por cabo também pode representar risco.
Por isso, dependendo do ambiente, a estratégia deve considerar WLAN e LAN.
NAC precisa de monitoramento contínuo?
A rede muda todos os dias.
Novos dispositivos aparecem.
Equipamentos são substituídos.
Funcionários entram e saem.
Políticas mudam.
Por isso, controle de acesso não deveria ser tratado como um projeto que termina no momento da implantação.
Monitoramento ajuda a identificar:
- equipamentos desconhecidos;
- comportamentos anormais;
- falhas;
- dispositivos fora de política;
- mudanças na infraestrutura.
O conteúdo já publicado pela ABX sobre NAC destaca também a integração com seu NOC 24/7, além de WLAN e outras camadas da infraestrutura.
Isso permite pensar na solução não apenas como controle inicial, mas como parte de uma operação gerenciada.
Checklist para controlar dispositivos no Wi-Fi corporativo
Antes de estruturar uma política de NAC, vale responder:
| Pergunta | Avaliado? | | :-: | :-: | | Sabemos quais dispositivos estão conectados? | | | Conseguimos diferenciar equipamentos corporativos e pessoais? | | | Existe política formal de BYOD? | | | Equipamentos IoT estão identificados? | | | Visitantes utilizam uma rede separada? | | | Cada perfil possui apenas os acessos necessários? | | | Existem mecanismos de autenticação adequados? | | | Dispositivos desconhecidos são tratados automaticamente? | | | Existe processo de quarentena? | | | As exceções são documentadas? | | | A rede cabeada também está contemplada? | | | A solução está integrada à identidade corporativa? | | | Eventos de segurança podem alterar políticas de acesso? | | | Existe monitoramento contínuo? | |
Se várias respostas forem "não sei", existe um problema anterior ao próprio NAC:
a organização não possui visibilidade suficiente sobre quem está utilizando sua infraestrutura.
Perguntas frequentes sobre NAC para Wi-Fi corporativo
O que é NAC?
NAC, ou Network Access Control, é uma tecnologia e abordagem usada para controlar usuários e dispositivos que tentam acessar uma rede, aplicando políticas de acordo com identidade, tipo de equipamento e outros critérios.
NAC bloqueia dispositivos desconhecidos?
Pode bloquear, colocar em quarentena ou conceder acesso restrito, dependendo das políticas definidas pela organização.
NAC ajuda com BYOD?
Sim. Um dos principais casos de uso é diferenciar dispositivos pessoais de equipamentos corporativos e aplicar níveis de acesso distintos. O NIST possui inclusive orientações próprias para segurança e privacidade em ambientes BYOD.
NAC pode controlar dispositivos IoT?
Sim. Dispositivos IoT podem ser identificados, classificados e direcionados a políticas específicas de acordo com suas características e função.
NAC e firewall são a mesma coisa?
Não. O NAC está fortemente relacionado à decisão de quem ou o que recebe acesso à rede e qual política será aplicada. Firewalls possuem funções de inspeção e controle do tráfego. As tecnologias podem trabalhar juntas.
NAC e Zero Trust são a mesma coisa?
Não. Zero Trust é uma arquitetura e filosofia mais ampla. NAC pode ser uma das tecnologias utilizadas para aplicar princípios de verificação e menor privilégio dentro da infraestrutura.
NAC funciona com Wi-Fi 7?
Sim. O controle de acesso é independente da geração do Wi-Fi. Em WLANs modernas e com grande quantidade de dispositivos, a necessidade de identificar e segmentar clientes pode se tornar ainda mais relevante.
É possível implantar NAC gradualmente?
Sim. Em muitos ambientes, começar por determinado grupo, unidade ou tipo de dispositivo reduz riscos e facilita o ajuste das políticas.
Uma rede segura precisa saber quem está conectado
Uma empresa pode investir em access points modernos, switches de alta capacidade e links rápidos.
Mas permanece uma pergunta básica:
quem está utilizando tudo isso?
À medida que as redes corporativas recebem funcionários, visitantes, celulares pessoais e uma quantidade crescente de dispositivos IoT, depender apenas de uma senha de Wi-Fi se torna cada vez menos adequado.
NAC ajuda a transformar a conexão em uma decisão baseada em política.
Em vez de simplesmente permitir que um equipamento "entre na rede", a organização passa a considerar:
quem é?
qual dispositivo está utilizando?
qual é sua função?
e exatamente o que deveria poder acessar?
Esse controle se torna ainda mais valioso quando integrado à segmentação, identidade, proteção de endpoints, Zero Trust e monitoramento.
A ABX Telecom oferece soluções de Segurança Cibernética que incluem NAC, ZTNA e outras tecnologias de controle e proteção, além de infraestrutura WLAN, conectividade e monitoramento contínuo.
Sua empresa sabe exatamente quais dispositivos estão conectados ao Wi-Fi e o que cada um pode acessar? Fale com a ABX Telecom e avalie como estruturar políticas de controle de acesso para sua rede corporativa.